Praktis Tempel HP Buat Bayar Belanjaan, Modus Ghost Tap Diam-Diam Intai Saldo Rekening
Cukup tempel bodi HP ke mesin EDC dan transaksi selesai tanpa scan QR. Tapi di balik kepraktisan NFC, sindikat Ghost Tap sudah punya cara menyadap sinyal kartu dari jarak jauh.
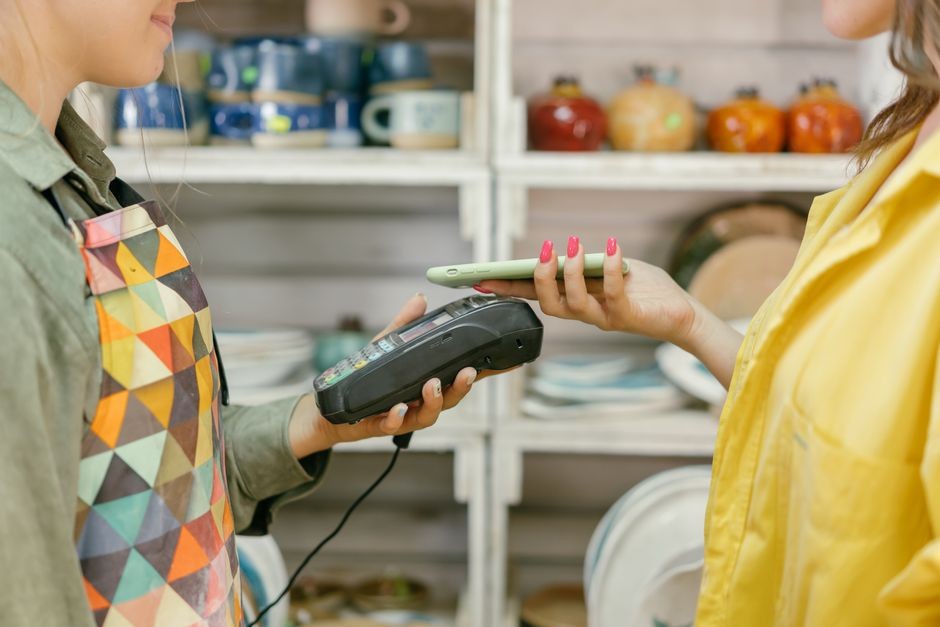
Bayangkan suasana kasir yang sibuk. Antrean panjang, lalu giliranmu tiba. Buka aplikasi, nyalakan kamera, bidik kode QR, tunggu loading, ketik nominal, konfirmasi, selesai. Lima langkah yang sering terasa lebih lama daripada bon belanjaan itu sendiri. Bank Indonesia punya solusi satu ketukan: QRIS Tap, pembayaran berbasis NFC yang memungkinkan kamu cukup menempelkan ponsel ke mesin pembayaran tanpa kamera sama sekali.
Hanya Satu Ketukan, QRIS Tap Ubah Cara Orang Indonesia Berbelanja
QRIS Tap resmi diluncurkan pada 14 Maret 2025 sebagai generasi terbaru sistem pembayaran QRIS. Bedanya dengan QRIS biasa, yang mengharuskan scan kode kotak hitam-putih, QRIS Tap memanfaatkan Near Field Communication (NFC). Buka aplikasi pembayaran, pilih menu QRIS Tap, tempelkan ponsel ke terminal, dan transaksi selesai dalam hitungan detik.
Dalam enam bulan sejak peluncuran, adopsi sudah lumayan masif. BCA melaporkan lebih dari 324 ribu merchant mitra sudah menerima QRIS Tap per Maret 2025, tersebar di ritel, restoran, hingga pusat perbelanjaan. Sektor transportasi publik seperti KRL dan MRT juga mulai terintegrasi. Bank Indonesia menyebut ada sekitar 2.353 merchant awal yang siap, termasuk 134 titik transportasi umum.
Ada dua fitur utama. Single Tap untuk transaksi ritel sekali bayar, seperti kopi atau parkir. Kedua, Tap In Tap Out yang dirancang khusus untuk transportasi berbasis jarak atau waktu: tempel ponsel saat masuk stasiun, tempel lagi saat keluar, dan tarif terhitung otomatis sesuai rute perjalananmu, persis seperti kartu e-money yang sudah familiar.
Kepala Departemen Kebijakan Sistem Pembayaran BI, Dicky Kartikoyono, menyatakan teknologi ini mengurangi risiko penyadapan karena transfer data hanya berlangsung saat ponsel benar-benar ditempel, jarak kurang dari empat sentimeter. Pernyataan itu benar secara teknis. Tapi ada celah yang tidak terletak di protokol NFC-nya sendiri.
Jarak Dekat Bukan Lagi Jaminan Aman, Sindikat Ghost Tap Sudah Bypass Asumsi Fisik NFC
Selama puluhan tahun, keamanan NFC bertumpu pada satu asumsi sederhana: sinyal hanya menjangkau beberapa sentimeter, jadi penyadap harus berdiri sangat dekat. Tapi sejak 2024, peneliti keamanan membongkar skema yang merobohkan asumsi itu sepenuhnya. Namanya NFC Relay Attack, atau populer disebut Ghost Tap.
Cara kerjanya membalik logika jarak. Pelaku memasang aplikasi jahat di ponsel korban. Aplikasi itu membaca sinyal NFC kartu atau aplikasi pembayaran korban, lalu meneruskannya secara real-time ke perangkat kedua milik pelaku yang bisa berada di kota atau negara yang berbeda. Terminal pembayaran di ujung sana mengira kartu fisik yang ditempelkan padahal hanya sinyal yang diestafetkan melalui internet.
Kasus pertama yang terdokumentasi terjadi akhir 2023 di Republik Ceko, menggunakan modifikasi alat riset sah bernama NFCGate. Pada awal 2025, masalahnya meluas. Kaspersky mencatat Februari 2025 muncul kombinasi malware CraxsRAT dan NFCGate yang membuat serangan ini jauh lebih mudah dieksekusi. Badan Pangan-CSIRT Indonesia pun sudah menerbitkan peringatan resmi soal malware RatOn yang menggabungkan Ghost Tap dengan kemampuan pengambilalihan akun keuangan penuh.
Group-IB mengungkap operasi lebih besar bernama TX-NFC dalam laporan Januari 2026. Ini adalah layanan Fraud-as-a-Service berbahasa Mandarin yang menjual malware Android berkemampuan NFC relay ke jaringan afiliatnya. Satu vendor POS saja mencatat setidaknya US$355 ribu transaksi ilegal antara November 2024 hingga Agustus 2025. Teknisnya memanfaatkan kerangka Host Card Emulation Android, yang membolehkan aplikasi meniru kartu pintar tanpa akses root. Korban tidak perlu ponsel yang diretas; ponsel mereka hanya perlu tertipu.
Yang membuat jenis serangan ini sulit disadari adalah tidak ada yang hilang secara fisik. Kartu tetap di dompet, tidak ada yang menyentuh HP-mu langsung, dan notifikasi bank bisa dicegat oleh aplikasi jahat sebelum sempat muncul di layarmu.
Cara Kunci Ponsel dari Serangan Ghost Tap Tanpa Perlu Jadi Ahli Keamanan
Tiga Kebiasaan Sederhana yang Memutus Rantai Serangan
Berita baiknya, pertahanan dari Ghost Tap tidak butuh ilmu teknis. Semuanya bermuara pada satu prinsip: jangan serahkan kendali pembayaran ke pihak tidak dikenal. Ada tiga kebiasaan yang langsung bisa diterapkan.
Pertama, periksa aplikasi pembayaran default di pengaturan NFC ponsel. Di Android, masuk ke Settings, cari NFC, lalu cek menu Contactless payments. Pastikan hanya aplikasi resmi yang terdaftar sebagai default. Kalau ada nama asing di daftar itu, hapus segera dan jalankan pemindaian keamanan lengkap.
Kedua, jangan pernah menempelkan kartu fisik ke ponsel atas permintaan orang lain atau aplikasi tidak dikenal. Aplikasi bank yang sah mungkin memintamu memindai nomor kartu dengan kamera, tapi tidak akan pernah meminta tempelkan kartu ke sensor NFC. Permintaan itu adalah sinyal bahaya paling jelas.
Ketiga, periksa izin aksesibilitas secara berkala. Malware seperti RatOn menyalahgunakan fitur aksesibilitas Android untuk membaca layar dan mengirim perintah diam-diam. Buka Settings, cari Accessibility, dan audit setiap aplikasi yang punya izin ini. Yang asing, hapus.
Satu poin kritis lagi: jangan ikuti instruksi orang asing di ATM dalam kondisi apapun. Modus reverse relay justru membuat ponselmu meniru kartu pelaku, bukan kartumu. Kamu diminta menetapkan aplikasi tertentu sebagai metode pembayaran default, lalu diarahkan ke ATM dengan PIN yang disebut 'sementara'. Uang yang kamu transfer masuk ke rekening pelaku, bukan rekeningmu.
Teknologi Tetap Berguna, Asal Kita Tidak Buta Terhadap Risikonya
QRIS Tap adalah langkah maju yang nyata. Ribuan merchant, ratusan ribu titik pembayaran, dan integrasi transportasi publik membuktikan Indonesia bergerak cepat ke era tap-to-pay. Kamu tidak perlu berhenti menggunakan fitur ini karena takut. Proteksinya tidak rumit.
QRIS Tap sendiri, secara protokol, aman. Enkripsi token, verifikasi PIN, dan autentikasi biometrik sudah jadi standar. Kelemahan Ghost Tap bukan di sistem pembayarannya, melainkan di lapisan kepercayaan: pelaku tidak membobol teknologinya, mereka membobol kamu. Dan satu-satunya cara membobol kamu adalah kalau kamu yang membuka pintunya sendiri.
Cek sekarang pengaturan NFC di ponselmu. Lima menit hari ini bisa menyelamatkan saldo yang kamu kumpulkan bertahun-tahun.
Artikel Terkait
Lihat kategori Teknologi ↗
Aplikasi Keluar Sendiri di Tengah Pemakaian, dan Memori HP-mu adalah Tersangka Utamanya
Aplikasi yang keluar sendiri biasanya dianggap sebagai tanda aplikasi yang jelek. Padahal sebagian besar kasus berakar pada memori penuh, cache yang menumpuk, dan pengaturan hemat daya yang mengusir aplikasi dari latar belakang.
Jam Pintar Dijual Atas Nama Jantungmu, Tapi Algoritmanya Pilih Kasih
Iklan jam tangan pintar menjanjikan pemantauan jantung sepanjang hari, tapi sensor optiknya nyatanya kurang akurat pada warna kulit lebih gelap, dan pergelangan tangan pemakainya ikut membayar lewat iritasi tali silikon.
Rekam Video Lewat Aplikasi TikTok, Sekali Kompres Kualitas 4K Langsung Ambruk
Video yang kamu unggah ke TikTok atau Instagram Reels sering burik padahal kameranya bagus. Sebagian besar kerusakan kualitas terjadi jauh sebelum kamu menyentuh aplikasi edit.
Ruang Diskusi & Komentar