Kode QR di Email Kantor Terlihat Biasa, Padahal Sudah Dibuat dari Rangkaian Huruf
Pelaku phishing kini menyusun kode QR dari karakter teks biasa agar lolos dari pemindai email. Datanya naik lima kali lipat dalam setahun terakhir.
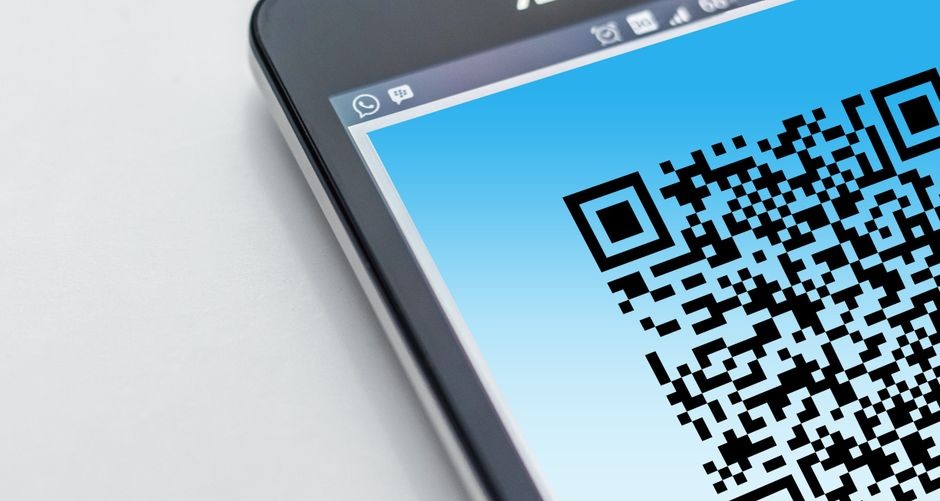
Email masuk di pagi hari. Pengirimnya alamat yang terlihat seperti rekan bisnis biasa, judulnya formal, isinya minta kamu menandatangani dokumen rahasia lewat DocuSign. Cara bukanya gampang, tinggal pindai kode QR yang tertempel di badan email. Kamu scan, halaman login terbuka, kamu masukkan sandi kantor. Selesai. Dan tepat di detik itu, kredensial perusahaan sudah pindah tangan ke orang yang tidak kamu kenal.
Yang bikin jebakan ini sulit ditangkap adalah bentuknya. Kode QR di email itu bukan gambar. Ia disusun dari rangkaian karakter teks biasa, simbol demi simbol, membentuk pola yang bisa dipindai ponsel. Filter email yang selama ini memindai lampiran gambar dan mengejar tautan mencurigakan tidak melihatnya sebagai ancaman. Bagi sistem itu, ini cuma teks. Bagi pelaku, ini pintu masuk yang terbuka lebar.
Kenapa Rangkaian Huruf Bisa Menjadi Kode QR
Modus ini diungkap Kaspersky. Peneliti mereka melihat serangan phishing berbasis kode QR meningkat lima kali lipat di paruh kedua 2025 dibanding periode sebelumnya. Angka ini bukan kenaikan biasa, ini lonjakan tajam yang mengubah cara pelaku phishing bekerja.
Logikanya sederhana. Sistem keamanan email sudah terbiasa memindai gambar. Mereka bisa membaca file PNG atau JPEG, menemukan QR di dalamnya, lalu memblokir tautan yang tersembunyi. Jadi pelaku berhenti mengirim gambar. Mereka kembali ke teknik lama, grafik ASCII, yaitu menyusun gambar dari karakter teks murni. Dulu teknik ini dipakai di era komputer awal ketika layar belum sanggup menampilkan gambar utuh. Sekarang teknik purba itu jadi senjata yang menembus filter modern.
Alurnya, Langkah demi Langkah
Korban menerima email yang tampak resmi, seolah datang dari mitra bisnis atau vendor yang dikenal. Email itu memuat narasi mendesak, biasanya soal dokumen rahasia yang harus segera ditandatangani. Di badan email ada kode QR yang disusun dari teks. Ponsel tetap bisa membacanya karena bentuk akhirnya tetap pola QR yang valid.
Setelah dipindai, korban diarahkan ke halaman web replika, dibuat sangat mirip dengan laman login asli perusahaan. Di sinilah pelaku memanen data. Nama pengguna, kata sandi, hingga akses internal perusahaan dikumpulkan dengan rapi. Tidak ada alarm yang berbunyi, tidak ada notifikasi mencurigakan, karena dari sisi korban semua langkah terlihat seperti proses tanda tangan digital biasa.
Filter Email Kelewat Lambat, Sementara Pelaku Sudah Lebih Dulu Sampai
Pakar anti-spam Kaspersky Roman Dedenok menjelaskan pola perpindahan ini. Sebelumnya pelaku phishing menyembunyikan URL di dalam gambar untuk menghindari pemindaian tautan. Sekarang mereka kembali memakai teks untuk menampilkan kode QR, tepat untuk melewati pemindaian yang berbasis gambar.
Dedenok memberi penanda yang cukup tegas. Setiap QR yang meminta kamu memasukkan kredensial perusahaan lewat ponsel harus langsung dicurigai. Dan ketika kode QR itu dibentuk dari karakter teks, hampir bisa dipastikan itu adalah upaya phishing. Tidak ada perusahaan serius yang mengirim dokumen resmi dengan QR yang diketik manual di badan email.
Yang membuatnya licik adalah kesenjangan waktu. Filter email butuh waktu untuk belajar mengenali pola baru, sementara pelaku sudah mengirim ribuan email lebih dulu. Satu kampanye berhasil menembus, korban masuk, data terambil, pelaku pindah ke target berikutnya. Siklusnya berulang jauh lebih cepat dibanding vendor keamanan merilis update.
Kenapa Invoice Palsu Lebih Sering Lolos di Akhir Tahun
Pola ini muncul paling kuat saat ada tekanan waktu. Akhir tahun, akhir kuartal, atau tenggat laporan adalah momen di mana karyawan dipaksa cepat memproses dokumen. Email yang menyertai QR palsu selalu menciptakan urgensi, dokumen harus ditandatangani hari ini, pembayaran harus sekarang, verifikasi harus segera. Urgensi itulah yang membuat orang melempar kewaspadaan demi menyelesaikan tugas.
Cara Melindungi Diri Tanpa Harus Jadi Ahli Keamanan
Kabar baiknya, deteksi modus ini tidak butuh tools canggih. Cara paling ampuh justru paling sederhana, yaitu berhenti sejenak sebelum memindai apa pun. Ada beberapa kebiasaan praktis yang bisa kamu lakukan sejak hari ini tanpa instal aplikasi tambahan.
Periksa Bentuknya, Bukan Cuma Isinya
Lihat kode QR di email dengan teliti. Jika ia tampak sedikit patah, kasar, atau tersusun dari karakter teks alih-alih gambar halus, itu sinyal kuat ada yang tidak beres. Kode QR asli dari layanan resmi selalu berupa gambar yang bersih dan tajam, bukan rangkaian simbol yang diketik.
Verifikasi Lewat Jalur Lain
Email minta tanda tangan dokumen mendesak? Hubungi pengirim lewat chat atau telepon sebelum melakukan apa pun. Konfirmasi langsung, apakah mereka benar mengirim dokumen itu. Tiga puluh detik konfirmasi mengalahkan seluruh kerja pelaku selama berminggu-minggu.
Aktifkan Lapisan Kedua di Setiap Akun Penting
Autentikasi dua faktor harus aktif di email kantor, akun keuangan, dan semua akses internal penting. Saat pelaku berhasil mencuri sandi lewat QR palsu, lapisan kedua ini menjadi penghalang terakhir. Tanpa kode dari ponselmu, sandi yang dicuri tidak ada gunanya bagi mereka.
Jangan Pernah Masukkan Kredensial Setelah Scan QR
Ini aturan paling keras. Setiap kali QR meminta kamu memasukkan nama pengguna dan sandi, hentikan. Layanan resmi tidak pernah meminta login melalui jalur seperti itu. Pola ini begitu konsisten sampai Dedenok menyebutnya sebagai indikasi phishing yang hampir pasti.
Pelaku Tidak Butuh Teknologi Mahal, Cuma Butuh Kamu Tidak Curiga
Yang menarik dari modus ini adalah kesederhanaannya. Membuat kode QR itu murah, tidak butuh keahlian khusus, dan bisa dilakukan siapa saja dengan generator gratis. Kaspersky bahkan mencatat kemudahan pembuatan QR ini yang membuat kejahatan berbasis kode QR semakin masif dan mencolok.
Jadi pertarungannya bukan di sisi teknologi. Firewall, gateway email, dan sistem deteksi terus diperbarui, tapi pelaku selalu mencari celah yang belum tercakup. Saat ini celahnya adalah teks. Besok bisa saja bentuk lain. Kekebalan sesungguhnya datang dari kebiasaan, selalu verifikasi, selalu curiga pada urgensi yang dipaksakan, dan selalu pisahkan tindakan memindai dari tindakan memasukkan sandi.
Kaspersky menyarankan perusahaan memakai solusi keamanan email yang mampu mendeteksi spam, phishing, kompromi email bisnis, hingga serangan kode QR berbahaya sekaligus. Tapi bagi kamu yang bekerja dari rumah atau kantor kecil tanpa IT team, kebiasaan verifikasi adalah pertahanan pertama dan paling andal yang kamu miliki.
Kenapa Kamu Perlu Peduli Sekarang
Modus phishing berbasis QR bukan lagi ancaman masa depan. Data Kaspersky menunjukkan ia sudah naik lima kali lipat dalam setahun terakhir. Korbannya bukan cuma individu yang kurang waspada, tapi karyawan profesional yang menganggap diri mereka paham risiko digital. Jebakannya berhasil tepat karena terlihat biasa, terlihat seperti pekerjaan harian yang harus cepat diselesaikan.
Mulai sekarang, perlaku setiap QR di email sebagai pintu yang harus kamu periksa dulu sebelum dibuka. Tidak semua QR berbahaya, tapi semua QR di email perlu dikonfirmasi. Kebiasaan kecil itu memutus rantai penipuan di titik paling lemah, yaitu detik ketika kamu hampir saja memindai tanpa berpikir.
Artikel Terkait
Lihat kategori Teknologi ↗
Aplikasi Keluar Sendiri di Tengah Pemakaian, dan Memori HP-mu adalah Tersangka Utamanya
Aplikasi yang keluar sendiri biasanya dianggap sebagai tanda aplikasi yang jelek. Padahal sebagian besar kasus berakar pada memori penuh, cache yang menumpuk, dan pengaturan hemat daya yang mengusir aplikasi dari latar belakang.
Jam Pintar Dijual Atas Nama Jantungmu, Tapi Algoritmanya Pilih Kasih
Iklan jam tangan pintar menjanjikan pemantauan jantung sepanjang hari, tapi sensor optiknya nyatanya kurang akurat pada warna kulit lebih gelap, dan pergelangan tangan pemakainya ikut membayar lewat iritasi tali silikon.
Rekam Video Lewat Aplikasi TikTok, Sekali Kompres Kualitas 4K Langsung Ambruk
Video yang kamu unggah ke TikTok atau Instagram Reels sering burik padahal kameranya bagus. Sebagian besar kerusakan kualitas terjadi jauh sebelum kamu menyentuh aplikasi edit.
Ruang Diskusi & Komentar